
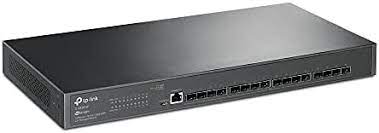
Коммутатор TP-Link TL-SX3016F 16SFP+ управляемый



Артикул:
134627
62 380 руб.
Есть в наличии
 Можем доставить во вторник, 13.10 от 300р
"83" | 19 | 19
НЕДОСТУПНО ДЛЯ ЗАКАЗА
Описание
Интерфейс • 16 слотов 10GE SFP+
• 1 консольный порт RJ45
• 1 консольный порт Micro-USB
Количество вентиляторов 1
Источник питания 100-240 В переменного тока~50/60 Гц
Размеры (Ш х Г х В) 17,3 × 8,7 × 1,7 дюйма (440 × 220 × 44 мм)
Монтаж Монтаж в стойку
Максимальная потребляемая мощность 32,74 Вт (220 В / 50 Гц)
Максимальное тепловыделение 111,71 БТЕ/ч (220 В / 50 Гц)
Коммутационная способность 320 Гбит/с
Скорость пересылки пакетов 238,08 млн пакетов в секунду
Таблица MAC-адресов 32 К
Пакетная буферная память 24 Мбит
Гигантская рама 9 КБ
ВОЗМОЖНОСТИ ПРОГРАММНОГО ОБЕСПЕЧЕНИЯ
Качество обслуживания • 8 очередей с приоритетом • Приоритет
802.1p CoS/DSCP
• Планирование очереди
— SP (строгий приоритет)
— WRR (взвешенный циклический алгоритм)
— SP+WRR
• Управление полосой пропускания
— Ограничение рейтинга на основе портов/потоков • Более плавная
производительность
• Действие для потоков
— Зеркальное отображение (на поддерживаемый интерфейс)
- Перенаправление (на поддерживаемый интерфейс)
- Ограничение скорости
- Примечание QoS
Функции L2 и L2+ • Агрегация каналов
— статическая агрегация
каналов — 802.3ad LACP
— до 8 групп агрегации, содержащих 8 портов в группе
• Протокол связующего дерева
— 802.1d STP
— 802.1w RSTP
— 802.1s MSTP
— Безопасность STP: защита TC, фильтр BPDU, корень Защита
• Обнаружение петли
— на основе портов
— на основе VLAN
• Управление потоком
— Управление потоком 802.3x
— Предотвращение блокировки HOL
• Зеркальное отображение
— Зеркальное отображение портов
— Зеркальное отображение ЦП
— Один к одному
— Многие к одному
— Tx/Rx/Оба
Многоадресная передача L2 • IGMP Snooping
— IGMP v1/v2/v3 Snooping
— Fast Leave
— IGMP Snooping Querier
— IGMP Authentication
• IGMP Authentication
• MLD Snooping
— MLD v1/v2 Snooping
— Fast Leave
— MLD Snooping Querier
— Static Group Config
— Limited IP Multicast
• MVR
• Фильтрация многоадресной рассылки: 256 профилей и 16 записей на профиль.
ВЛАН • Группа VLAN — до 4 тыс.
групп VLAN • VLAN с
тегами 802.1Q
• MAC VLAN: 30 записей
• Protocol VLAN: шаблон протокола 16, протокол VLAN 16
• Private VLAN
• GVRP
• VLAN VPN (QinQ)
— QinQ на основе портов
— Selective QinQ
• Голосовая виртуальная локальная сеть
Список контроля доступа • Список ACL на основе времени
• MAC ACL
— MAC-адрес источника
— MAC-адрес назначения
— ID VLAN
— Приоритет пользователя
— Тип эфира
• IP
-список управления доступом — IP-адрес источника
— IP-адрес назначения
— Фрагмент
— Протокол IP
— Флаг
TCP — Порт TCP/UDP
— DSCP/IP TOS
- Приоритет пользователя
• Комбинированный ACL -список
• ACL-список содержимого пакетов
• IPv6 ACL -список
• Политика
- Зеркалирование
- Перенаправление
- Ограничение скорости
- Примечание QoS
• ACL-список применяется к порту/VLAN
Безопасность • Привязка IP-MAC-порта
— 512 записей
— Отслеживание DHCP
— Проверка ARP
— Защита источника IPv4: 100 записей
• Привязка IPv6-MAC-порта
— 512 записей
— Отслеживание DHCPv6
— Обнаружение ND
— Защита источника IPv6: 100 записей
• Защита от DoS-атак
• Статическая/динамическая безопасность портов
— до 64 MAC-адресов на порт
• Контроль широковещательного/многоадресного/одноадресного шторма
— режим управления кбит/с/соотношением
• 802.1X
— базовая аутентификация портов — базовая аутентификация
Mac
— назначение VLAN
— MAB
— гостевая VLAN
— поддержка аутентификации Radius и подотчетность
• AAA (включая TACACS+)
• Изоляция портов
• Безопасное веб-управление через HTTPS с SSLv3/TLS 1.2
• Безопасное управление интерфейсом командной строки (CLI) с помощью SSHv1/SSHv2
• Управление доступом на основе IP/порта/MAC
IPv6 • Двойной IPv6 IPv4/IPv6
• Отслеживание обнаружения многоадресного прослушивателя (MLD)
• IPv6 ACL
• Интерфейс IPv6
• Статическая маршрутизация
IPv6 • Обнаружение соседей IPv6 (ND)
• Обнаружение максимального блока передачи (MTU)
• Протокол управляющих сообщений Интернета (ICMP) версии 6
• TCPv6/UDPv6
• Приложения IPv6
- Клиент DHCPv6
- Ping6
- Tracert6
- Telnet (v6)
- IPv6 SNMP
- IPv6 SSH
- IPv6 SSL
- Http/Https
- IPv6 TFTP
Особенности L3 • 16 интерфейсов IPv4/IPv6
• Статическая маршрутизация
— 48 статических маршрутов
• Статический ARP
— 128 статических записей
• Прокси-ARP
• Беспричинный ARP
• Сервер
DHCP • Ретрансляция
DHCP — Ретрансляция интерфейса DHCP — Ретрансляция
DHCP VLAN
• Ретрансляция DHCP L2
Управление • Графический веб-интерфейс пользователя
• Интерфейс командной строки (CLI) через консольный порт, telnet
• SNMP v1/v2c/v3
— Trap/Inform
— RMON (группы 1,2,3,9)
• Шаблон SDM
• Клиент DHCP/BOOTP
• 802.1ab LLDP/LLDP-MED
• Автоматическая установка DHCP
• Двойной образ, двойная конфигурация
• Мониторинг процессора
• Диагностика кабеля
• EEE
• Восстановление пароля
• SNTP
• Системный журнал
Расширенные возможности • Поддержка аппаратного контроллера Omada (OC200/OC300), программного контроллера, облачного контроллера
• Автоматическое обнаружение устройств
• Пакетная конфигурация
• Пакетное обновление прошивки
• Интеллектуальный мониторинг сети
• Предупреждения об аномальных событиях
• Унифицированная конфигурация
• Расписание перезагрузки
• ZTP (ZTP )*
MIB • MIB II (RFC1213)
• MIB интерфейса (RFC2233)
• MIB интерфейса Ethernet (RFC1643)
• MIB моста (RFC1493) • MIB
P/Q-Bridge (RFC2674)
• MIB RMON (RFC2819)
• MIB RMON2 (RFC2021)
• Учет радиуса действия MIB клиента (RFC2620)
• MIB клиента аутентификации Radius (RFC2618)
• MIB Remote Ping, Traceroute (RFC2925)
• Поддержка частной MIB TP-Link
УПРАВЛЕНИЕ
Приложение Омада Да. Требуется использование OC300, OC200, облачного контроллера Omada или программного контроллера Omada.
Централизованное управление • Облачный контроллер
Omada • Аппаратный контроллер Omada (OC300)
• Аппаратный контроллер Omada (OC200)
• Программный контроллер Omada
Облачный доступ Да. Требуется использование OC300, OC200, облачного контроллера Omada или программного контроллера Omada.
Автоматическая инициализация Да. Требуется использование облачного контроллера Omada.
Особенности управления • Графический веб-интерфейс
• Интерфейс командной строки (CLI) через telnet
• SNMPv1/v2c/v3
• SNMP Trap/Inform
• RMON (группы 1,2,3,9)
• Шаблон SDM
• DHCP/BOOTP-клиент
• Двойной образ, двойной Конфигурация
• Мониторинг ЦП
• Диагностика кабеля
• EEE
• SNTP
• Системный журнал
ДРУГИЕ
Сертификация СЕ, ФКК, РоХС
содержимое пакета • Коммутатор TL-SX3016F
• 2 шнура питания
• Руководство по быстрой установке
• Комплект для монтажа в стойку
• Резиновые ножки
Системные Требования Microsoft® Windows® 98SE, NT, 2000, XP, Vista™ или Windows 7/8/10/11, ОС MAC®, NetWare®, UNIX® или Linux.
Окружающая среда • Рабочая температура: 0–45 ℃ (32–113 ℉);
• Температура хранения: -40–70 ℃ (-40–158 ℉)
• Влажность при эксплуатации: относительная влажность 10–90 %, без конденсации
• Влажность при хранении: относительная влажность 5–90 %, без конденсации
Обратите внимание! Для заказа некоторых товаров может потребоваться предоплата до 10% от стоимости.


Будьте всегда в курсе!
Узнавайте о скидках и акциях первым
Новости
Все новости